Enterprise AI's real risk isn't autonomous agents. It's the complexity between them.
Presented by Gravitee Agent complexity is the insidious shadow lurking inside enterprises right now that needs a light shone on it. That’s because enterprises don't deploy a single agent and watch it run, they deploy fleets, each one calling APIs, calling other agents, reaching into applications that were never built with a machine decision-maker in mind. That's the failure mode that should keep y
- 先核对来源和时间
- 把试用限制在可回滚范围
- 对缺少独立证据的结论保持观望
事件时间线
- 1事件时间线
- 2关键机制
- 3真实使用场景
- 4限制与复核
发生了什么
VentureBeat 于 2026 年 8 月 27 日发布了一篇署名评论,作者是 Gravitee 的 CEO Rory Blundell,页面顶部同时标注了赞助方 Gravitee。文章以“企业 AI 的真正风险不在于自主代理,而在于它们之间的复杂性”作为核心论点,把当前企业内部 AI 部署的真实痛点指向代理数量的乘数效应。
文章描述了一个具体的部署现状:通常并不是只部署一个智能体让它独立运行,而是同时运行多队,每队都在互相调用 API、调用其他代理,并接入那些最初并未为机器决策者设计的业务系统。文中举例说,一个原本只触及单一系统的支持工单,可能在人类看到之前已经被四个代理传递,而每一次接力都是一个没人批准过的决策点。
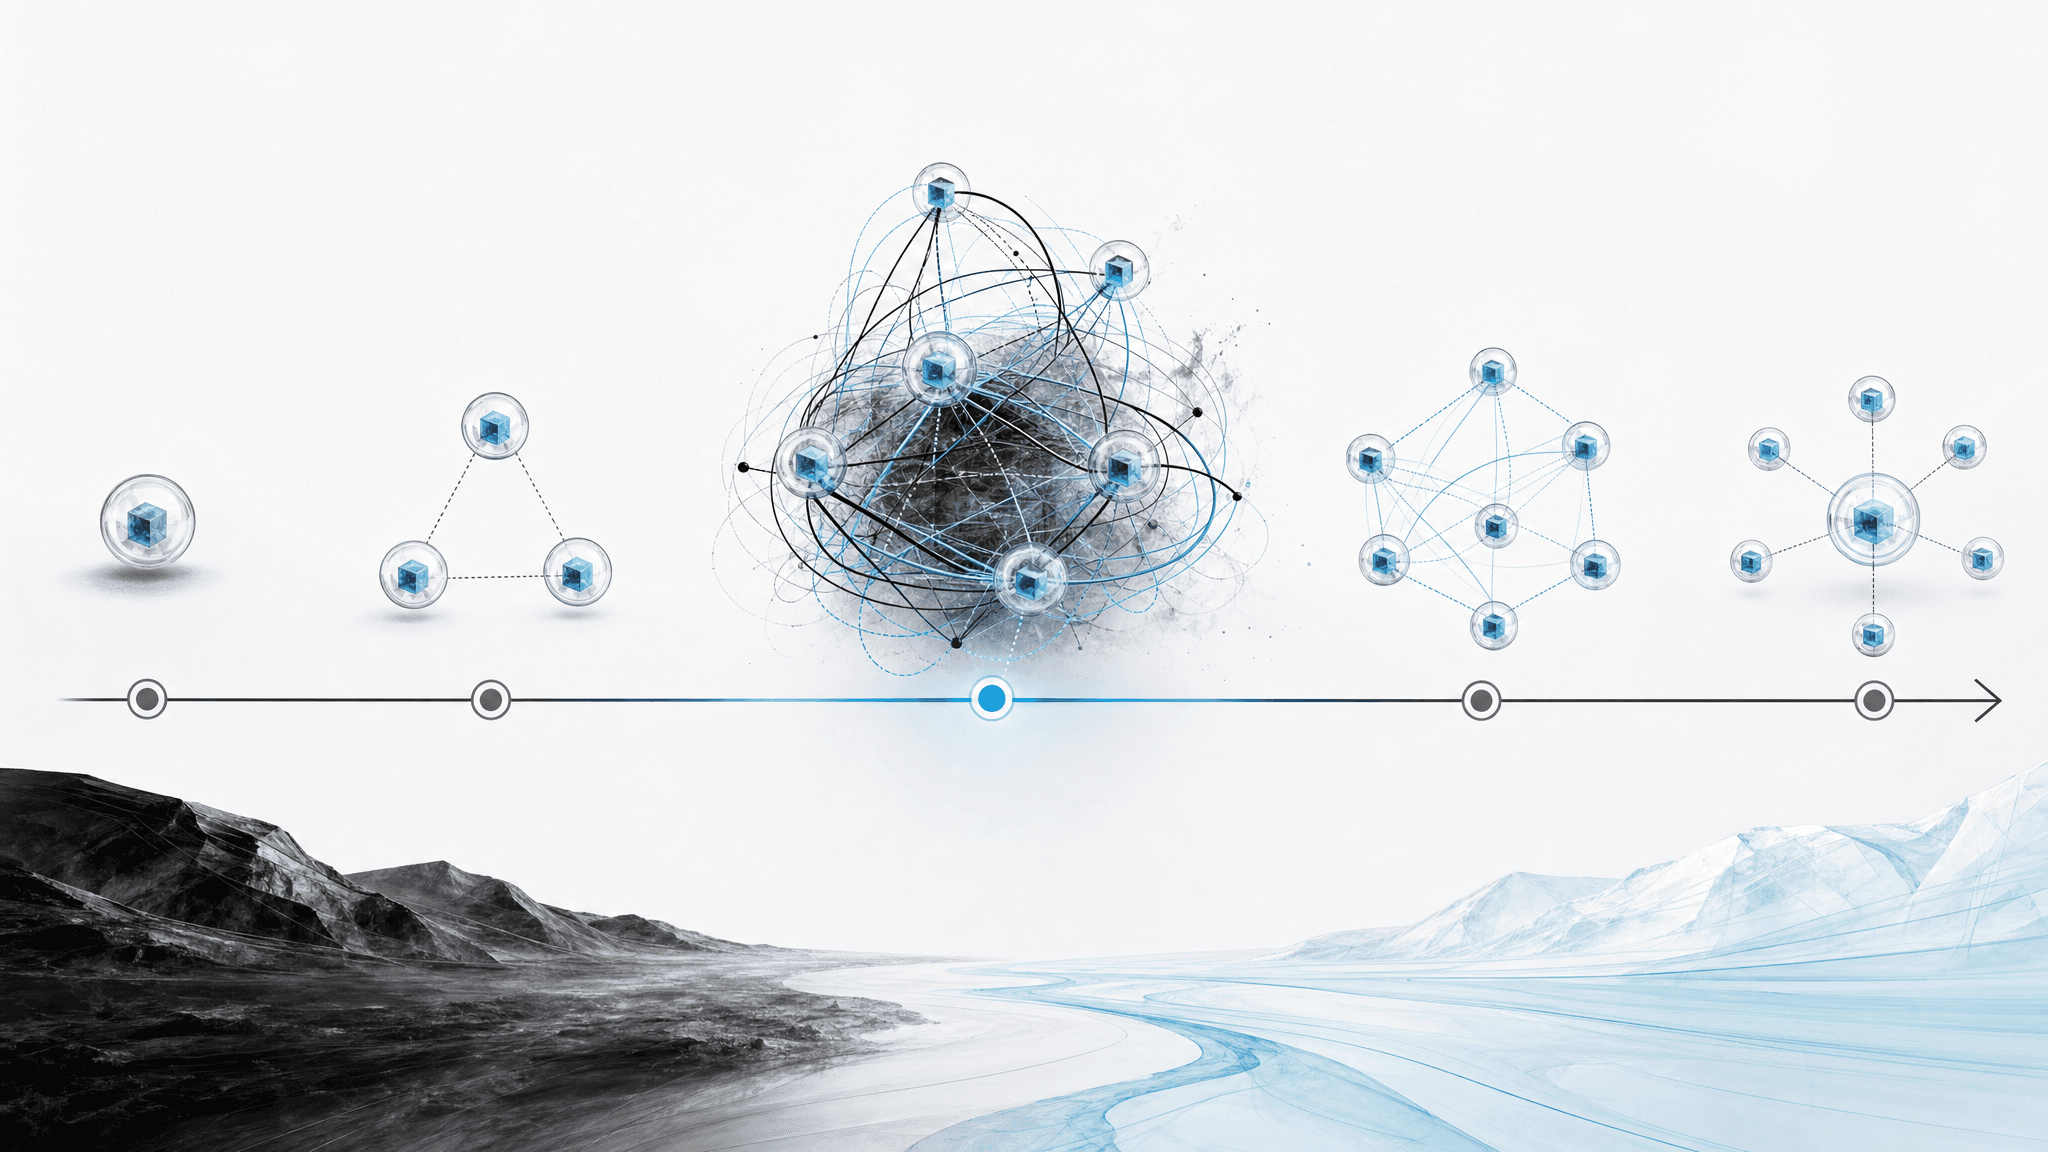
文章进一步用路径数量来解释复杂度的爆发机制:在系统中加入第二个代理只会增加一条连接,但加入第十个代理时,由于任意代理都可能调用其他代理,每一次调用还可能再触发其他调用,因此潜在的连接数会从十增长到几十。复杂度的增长来自代理之间的路径数量,而不是单纯的代理数量。
在治理失效的描述中,文章给出了两种典型症状。第一种是权限蔓延,有人构建了一个用于总结支持工单的代理,由于精细授权需要额外的工作量,于是被授予了广泛的 API 访问权限,之后逐渐获得了通往支付系统的路径,而没人记得当初是否签过字。第二种是责任稀释,当五个代理共同处理同一工作流、其中第四步出错时,组织结构停在“部署代理”这一层,并未指定负责哪一段链路的人类,因此没有人能回答这一环节到底归谁管。
结尾部分把解决路径概括为三层:先把每个代理当作拥有独立身份、独立权限范围和指定人类负责人的实体;再建设覆盖整条调用链路的实时监控,确保能看清每个代理做了什么、触发了哪些下游动作;最后加上事中拦截能力,让超出既定策略的调用在执行前就被阻止,而不是事后再补写日志。
时间线与证据
文章在论证上围绕一个具体的复合增长机制展开。第一条证据是代理数量的乘数效应,文中写明,加入第二个代理只增加一条连接,加入第十个代理时,由于任意代理都可能调用其他代理,每一次调用还可能再触发其他调用,潜在的连接数会从十增长到几十条。复杂度的来源因此被界定为代理之间的路径数量,而不是代理本身的数量。
第二条证据是企业内部的真实部署形态,文中明确指出,企业部署的是多队,每队都在互相调用 API、调用其他代理,并接入那些最初并未为机器决策者设计的业务系统。文中给出一个可核对的具体例子,一个原本只触及单一系统的支持工单,在人类看到之前已经经过四个代理的传递,每一次接力都是一个未经批准的决策点。
第三条证据来自治理失效的两个症状。第一种是权限蔓延,文中描述有人为总结支持工单构建了一个代理,因精细授权需要额外工作量而被授予广泛 API 访问权限,六个月后同一代理获得了通往支付系统的路径,没人记得是否有人签字。第二种是责任稀释,五个代理处理同一工作流、第四步出错时,组织结构停在部署环节,并未指定负责具体链路环节的人类。
文章还直接引用了读者可以对照的安全场景,文中写道,向安全团队提出哪些能接触哪些系统,以及哪个代理在三次跳转之前触发了哪一项下游动作,往往得到的只是沉默。这类沉默被作者作为复杂性失控的实际征兆。
具体变化
文中把解决路径明确拆成三个递进层次。第一层是给每个代理建立独立的身份实体。文章写道,代理不能借用部署者本人的权限影子,必须在登记册中拥有自己的名字、自己的权限范围,以及一个能为其行为负责的具名人类发起人。这一层被作者形容为必要,却远非充分。
第二层是跨越整条链路的实时监督。文章明确指出,仅有代理层面的身份合规并不够,必须在调用链的全程看清每个代理做了什么、触发了哪些下游动作、这条链路最终走到哪里,而且必须实时可见,而不是依赖每季度才有人汇总的报告。作者警告,如果只做到代理身份登记就停下来,最终会得到一个装满合规档案的柜子,里面跑的却是没人能解释的系统。
第三层是事中执行而非事后追溯。文章区分了两类工具的差别:仪表盘显示某个代理五分钟前越权,只是监控工具;能在违规调用实际执行前就将其阻断的系统,才是真正的治理。作者直接写到,执行能力是大多数项目跳过的那一块,许多企业只建成了监控那一半。
对使用者的影响
负责这些代理和上层工作流的人最先感受到冲击。安全团队被问及哪些代理能接触哪些系统、哪一次下游动作由哪个代理在三次跳转之前触发时,往往答不上来,这说明日常的盘点清单已经无法覆盖多代理相互调用的拓扑结构。开发者在构建一个用于总结支持工单的代理时,若因精细授权需要额外工作而授予广泛 API 访问权限,六个月后该代理可能已悄然获得通往支付系统的路径,而最初并无人在意这条延伸。业务线负责人会碰到责任稀释的难题:五个代理共同处理同一工作流、第四步出错时,组织结构通常只覆盖到部署环节,没有人被指派为某一段链路的负责人,于是工单只能在“没人认领”的状态下流转。一旦误操作或越权调用发生,企业还需要具备事中拦截的能力,让超出既定策略的调用在执行前就被阻止,而不是依赖事后日志追责。
限制与未知
公开材料本身的边界会直接影响论证强度。文章没有给出任何具体的样本企业、量化数字或独立测量,所有治理失效的描述都建立在作者设定的场景上,例如支持工单经过四个代理才抵达人工、原本只触及单一系统的支持工单在人类看到之前已被四个代理传递等。来源中既没有出现被访企业的名称,也没有提供部署规模、地域分布或行业差异等信息,因此不同类型企业在代理数量、调用深度和合规要求上的实际差距,公开材料无法支持横向比较。
第二类限制来自因果方向的判断。文章把复杂度失控归因于代理之间的相互调用,用加入第十个代理时潜在连接数从十增长到几十作为说明,但并未展示这一数学描述在真实部署中的命中率,也没有列举曾因这种复合效应导致事故的公开案例。因此,读者无法据此推断自身组织在当前规模下是否会遇到同样的乘数效应,也无法衡量从代理数量增长到治理失稳之间的临界点。
第四类边界涉及利益相关方的立场。文章作者 Rory Blundell 同时是 Gravitee 的 CEO,Gravitee 又是该页面的赞助方,文中两次插入指向 Gravitee 产品页面(管理)和(代理问责)的链接。因此,文章把治理基础设施定位为解决路径的方向性结论,与赞助方的产品定位一致,读者需要把这一身份背景作为评估论证的来源依据之一。
第五类未知涉及执行层面的细节。文章指出必须为每个代理指定一名具名人类发起人,并配备整条链路的实时可见性和事中执行能力,但并未说明企业应如何定义代理的边界、如何分配发起人责任、如何处理已存在的旧代理、或在多团队跨国组织中由谁统一治理。这些执行层面的具体问题,公开材料中找不到答案,留给企业自行补充流程和制度。
如何核对
把原文论点和证据逐条放回原文里核对,是最稳妥的做法。先回到来源页面本身,记录发布时间、作者署名、赞助方标注和正文快照的位置,作为后续每一条引用的底座。核对时区分两类内容:作者给出的场景描述,例如支持工单经过四个代理才抵达人工、原本只触及单一系统的支持工单在人类看到之前已被四个代理传递,以及代理数量与连接数之间的乘数关系,这些都可以在原文中找到完整句子;以及作者给出的方向性结论,例如必须为每个代理建立独立身份、配备具名人类发起人、补齐实时链路可见性和事中执行能力,这些属于作者的方案建议,不是可独立验证的事实。
接着把治理失效的两个症状单独比对。权限蔓延一段写到有人为总结支持工单构建了一个代理,因精细授权需要额外工作量而授予广泛 API 访问权限,六个月后同一代理获得了通往支付系统的路径,这段在原文里有完整叙述,可以作为核对锚点。责任稀释一段写到五个代理共同处理同一工作流、第四步出错时,组织结构停在部署环节,并未指派负责具体链路环节的人类,同样可以在原文里定位。
数量乘数的描述也要回到原文核对。文章写明加入第二个代理只增加一条连接,加入第十个代理时潜在连接数从十增长到几十,原因是任意代理都可能调用其他代理,每一次调用还可能再触发其他调用。这段叙述是作者用来支持其论点“复杂度的来源被界定为代理之间的路径数量,而不是代理本身的数量”的直接证据,原文确实如此表述,但并未提供任何来自真实部署的命中率或事故案例,因此这一论点的强弱取决于读者是否接受作者设定的数学模型。
最后核对赞助方信息和外部链接。文章作者 Rory Blundell 的署名出现在文末,同时标注 Gravitee 的 CEO 身份,页面顶部说明该文为赞助内容,正文中插入的 `管理` 和 `代理问责` 两处链接分别指向 Gravitee 自家产品页面。这三条信息共同构成评估立场时需要带入的背景:把治理基础设施定位为解决路径,与赞助方业务方向一致,读者应据此判断结论的独立性。完成以上五处比对后,每一条主张都能对应到原文的具体句子或明确的留白,核对工作也就落到了可追溯的位置。
读者能做什么
读者可以从几个具体动作入手,把文章给出的方向落进自己的场景。第一步是把现有代理的调用关系画出来,从一个代理出发,记录它能调用哪些系统、会被哪些代理调用,每一段调用都对应一个授权来源和一段调用时间。画完这张图后再回到安全团队,问哪一次下游动作由哪个代理在几次跳转之前触发,对照图上的路径检查是否能说清。把说不清的部分标出来,这些位置就是后续补齐身份、可见性和执行能力的优先目标。
第二步是为每个代理补一份独立档案,登记调用范围、授权范围、所属团队和具名人类发起人,并把档案维护纳入日常流程。文中明确写到代理不能借用部署者的权限影子,必须在登记册中拥有自己的名字和权限范围,并配一名能为其行为负责的人类发起人,这一段可以原样转成内部登记表。补档案时遇到旧代理,按支持工单经过四个代理才抵达人工这类场景,先确认它当前能调用的全部接口,再决定保留、缩权还是下线,避免遗漏六个月才显现的权限蔓延。
第三步是补齐实时链路可见性,把每一次代理调用、每一次下游触发、链路终点都记进可即时查询的日志,而不是依赖按季度汇总的报告。文中直接警告,仅有代理层面的身份合规并不够,必须在调用链全程实时看清每个代理做了什么,否则会得到一个装满合规档案的柜子,里面跑的却是没人能解释的系统。
第四步是加入事中拦截,让超出既定策略的调用在执行前就被阻止,而不是依赖事后日志追责。文中区分了两类工具:仪表盘显示五分钟前越权只是监控工具,能在违规调用实际执行前就将其阻断才是真正的治理。读者可以把这条边界作为采购或自研清单上的最低门槛,用来判断现有系统是否真正具备治理能力,而不仅仅是监控能力。
完成以上四步后,回到文章最后提到的核心问题,即这个系统此刻在做什么、由谁负责,读者应在自己的部署环境里直接作答,并把每次回答连同证据留在文档中,便于后续复核与迭代。
后续观察
观察应优先盯住可验证的变化,例如官方更新、产品文档、独立测试或监管文件,这些材料出现时,最早用来支撑文章的链接 Gravitee 的管理页面和代理问责页面都会被刷新,新的措辞或新增案例能直接对照原文论点重新评估。文章给出的乘数模型建立在加入第十个代理时潜在连接数从十增长到几十这一数学描述上,后续若出现来自真实部署的命中率或事故案例,可用于核对这一模型是否成立。
值得跟踪的还有企业侧的公开披露。多代理调用导致的权限蔓延和责任稀释,目前在原文里只以场景方式出现,例如支持工单经过四个代理才抵达人工、原本只触及单一系统的支持工单在人类看到之前已被四个代理传递。后续若有任何企业公开类似事件的时间线、涉及代理数量和调用深度,可以补足公开材料中没有的样本信息,也能让不同规模、不同行业组织之间的横向比较成为可能。
读者应保留原始快照作为基线。新材料与现有报道出现冲突时,先把两种说法并列记录并注明发布时间与来源差异,再决定是否修订结论。文章作者 Rory Blundell 同时是 Gravitee 的 CEO,Gravitee 又是该页面的赞助方,文中两次插入指向 Gravitee 产品页面的链接,因此赞助方后续发布的白皮书或客户案例也应回到原始页面比对,避免把营销材料误读为独立验证。
最后一点是执行细节的边界。文章指明必须为每个代理指定具名人类发起人,并配备整条链路的实时可见性和事中执行能力,但没有说明企业如何定义代理的边界、如何分配发起人责任、如何处理已存在的旧代理、或在多团队跨国组织中由谁统一治理。后续若出现行业标准、监管指引或大型企业公开的内部制度,可逐条填进这些留白,并据此修订本文的论证范围。
参考来源
本文由 AI X Tool 基于公开资料研究后原创整理,发布日期与产品信息可能变化,请以来源网站最新内容为准。